Android se referme : 12 testeurs nécessaires, et une vérification des devs
Je développe des applications Android depuis longtemps, la première a dû être publiée vers 2013. Des applications personnelles, comme ForRunners ou MOrg, dans divers stores, F-Droid, Google Play Store, mais aussi de nombreuses applications professionnelles, certaines publiées, d'autres utilisées en interne.
Publier était simple, 25 $ servant principalement à identifier la personne, un APK, une description, et hop, c'était dans le store.
Sauf que mon ancien compte Play Store a été clos, pour une raison inconnue. À sa réouverture, je dois maintenant respecter les nouvelles règles du Google Play Store.
1er clou
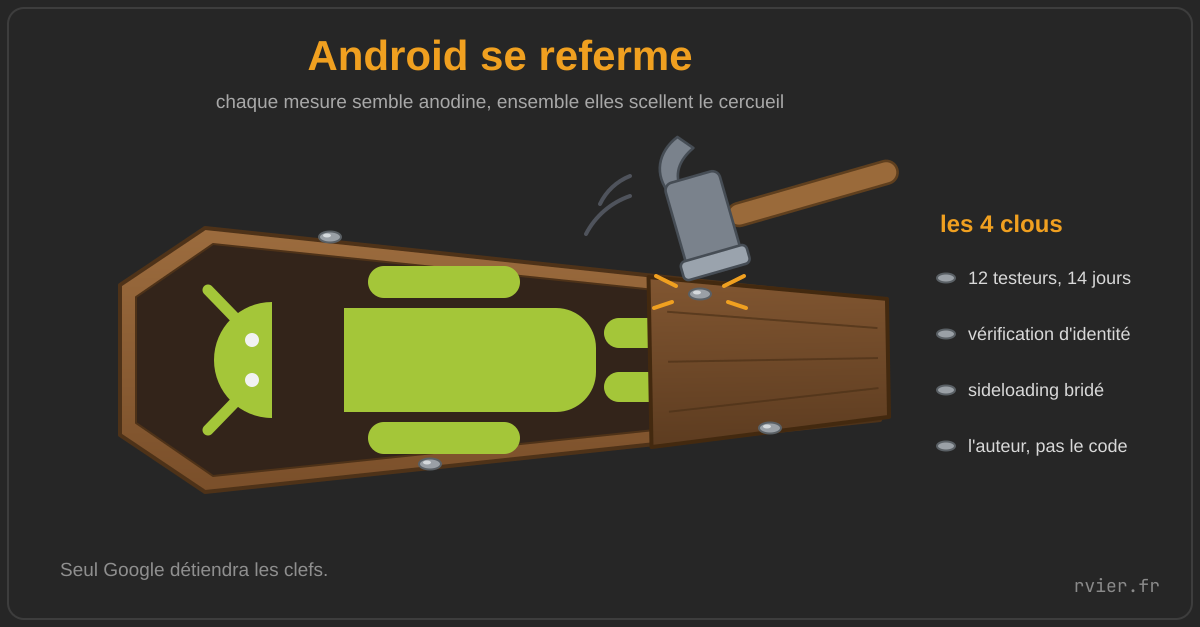
Depuis décembre 2024, pour publier une application sur le Play Store, il faut d'abord trouver 12 personnes qui la testent pendant 14 jours consécutifs avant qu'elle puisse être disponible pour tous. Compliqué pour une application de niche ou à usage ponctuel.
2e clou
La vérification d'identité est au bon vouloir de Google, qui accepte ou non vos pièces d'identité, parfois refusées sans aucun motif.
3e clou
Pour installer des apps non certifiées, hors Play Store, la procédure limite le sideloading à 20 « amis », nécessite une identification biométrique sur le téléphone pour installer l'application, et impose un délai de 24 h pour valider, avec des messages qui dissuadent brutalement l'utilisateur.
4e clou
L'argument de sécurité. Google vérifie qui est la source des publications, pas le code. Contrairement à F-Droid, qui compile et signe les applications à partir des sources publiques, ce qui garantit une plus grande sécurité, ou tout du moins permet d'auditer facilement le code (surtout à l'heure des LLM).
Le cercueil
L'étau se resserre. Chaque mesure prise isolément semble anodine, mais ensemble elles scellent définitivement le cercueil d'Android. Seul Google détiendra les clefs de qui est autorisé ou non à publier pour sa plateforme. Vous ne disposerez plus de votre matériel que si Google vous y autorise.
Et si vous avez la chance d'avoir un téléphone encore ouvert avec une ROM ouverte, chose de plus en plus difficile puisque les bootloaders sont verrouillés sur les smartphones récents (Samsung, Pixel, Xiaomi), vous aurez toujours cette horreur de service Play Integrity, requis par la plupart des applications bancaires, de paiement et de transport. Et là, ces applications refuseront tout simplement de fonctionner. « Pourquoi est-ce un problème, il reste les navigateurs et les sites web ? » Eh bien, certaines banques n'acceptent la double authentification que via leur application mobile.
Et non, il n'existe plus vraiment d'alternative solide.
Sources
- Test fermé, règle actuelle (12 testeurs, 14 jours, comptes créés après le 13 nov. 2023, questionnaire)
- Guide communautaire Google « Everything about the 12 testers requirement »
- Passage de 20 à 12 testeurs (déc. 2024), Android Authority
- Annonce de la vérification, 25 août 2025 (« 50 fois plus de malwares », aéroport, calendrier initial)
- Concessions de mars 2026 (flux avancé, comptes distribution limitée)
- Ouverture à tous les développeurs, mars 2026
- Calendrier détaillé de juin 2026 (30 septembre, quatre pays, sept stores, 2027)
- Android developer verification, page officielle (25 $, pièce d'identité, D-U-N-S, adb exempté, blocage des apps non enregistrées, flux avancé avec 24 h et biométrie) et sa FAQ
- Aide Android Developer Console
- Android Authority (analyse XDA du code retiré du bootloader Samsung)
- Annonce officielle Xiaomi Community
- GrapheneOS sur l'origine du partenariat avec Motorola et l'avenir incertain des Pixel
- Android Authority, mai 2025, attestation matérielle par défaut
- Guide de compatibilité par attestation matérielle (à destination des banques)
- Forum GrapheneOS, banque sans Play Integrity
- Fil du forum GrapheneOS (14 pages, témoignages)